Domain schmeißfliege.de kaufen?
Wir ziehen mit dem Projekt
schmeißfliege.de um.
Sind Sie am Kauf der Domain
schmeißfliege.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schmeißfliege.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
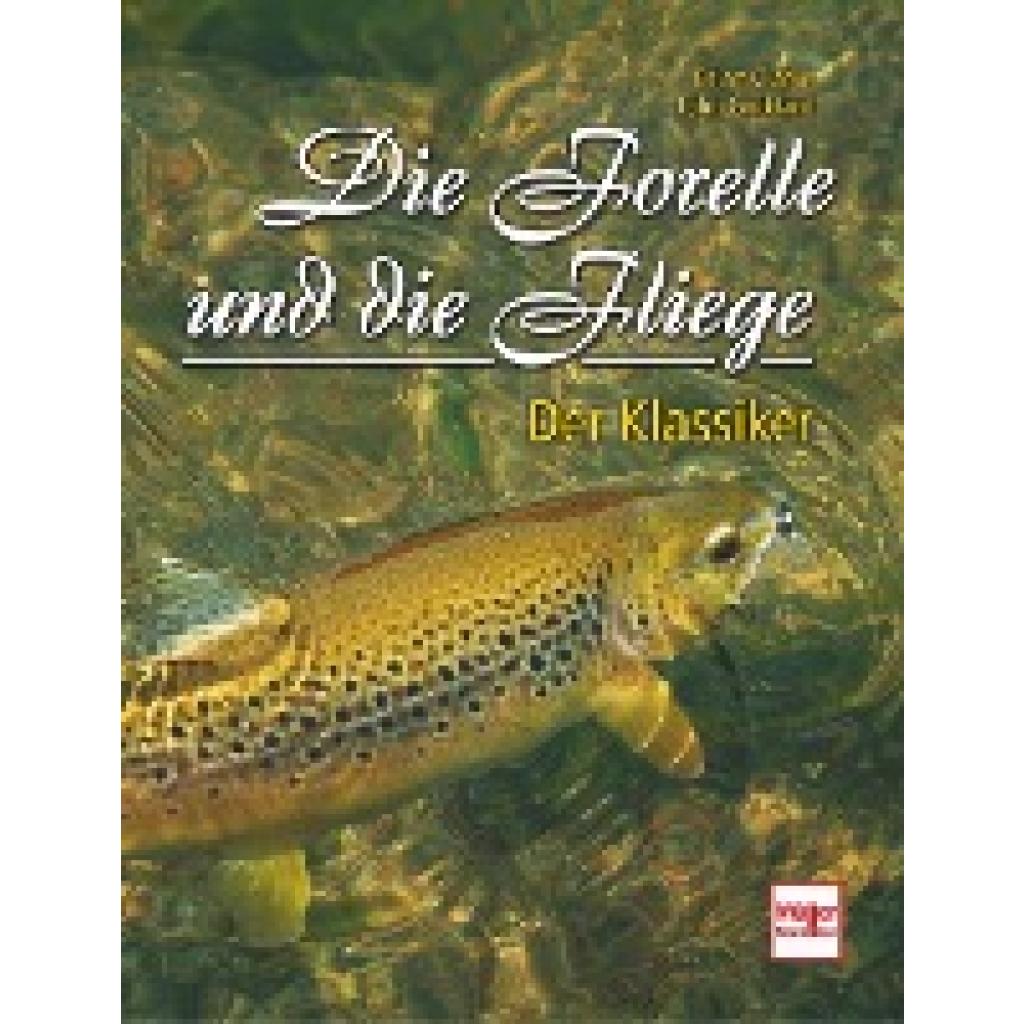
Clarke, Brian: Die Forelle und die FliegeDie Forelle und die Fliege , Der Klassiker , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20170629, Produktform: Leinen, Autoren: Clarke, Brian~Goddard, John, Seitenzahl/Blattzahl: 192, Abbildungen: 84 schwarz-weiße und 68 farbige Fotos, 54 Zeichnungen, Keyword: Bachforellen; Fliegenbinden; Fliegenfischen; Fliegenrollen; Fliegenruten; Fliegenschnüre; Fliegenwerfen; Nymphen; Regenbogenforellen; Trockenfliegen, Fachschema: Angeln~Fischen / Angeln~Sportangeln, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Fischen, Angeln, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller Rüschlikon, Verlag: Müller Rüschlikon, Verlag: Müller Rüschlikon, Produktverfügbarkeit: 02, Länge: 210, Breite: 268, Höhe: 20, Gewicht: 638, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A161295, Vorgänger EAN: 9783275016273 9783275012824, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 39764344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
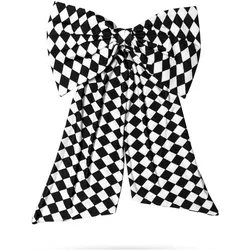
Atixo FliegeGrosse Fliege in Schleifenform mit elastischem Band. Lieferumfang: Grosse Fliege mit Schleife kariert einteilig. Hinweis: Die Binder der Schleife sind leider nur halb so lang, wie auf dem Bild dargestellt und fallen nur etwa 12 cm nach unten. Material: 90% Polyester, 10% Elasthan.27,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welches Insekt oder welche Larve ist das?
Es tut mir leid, aber ich kann keine Bilder sehen oder spezifische Beschreibungen erhalten, um das Insekt oder die Larve zu identifizieren. Es gibt jedoch viele verschiedene Arten von Insekten und Larven, und eine genaue Identifizierung erfordert normalerweise eine visuelle Inspektion oder weitere Informationen. Es könnte hilfreich sein, ein Bild oder weitere Details bereitzustellen, um eine genauere Antwort zu erhalten. **


Wie entwickelt sich eine Larve zu einem vollständigen Insekt?
Eine Larve durchläuft verschiedene Entwicklungsstadien, die als Metamorphose bezeichnet werden. Während dieser Zeit wächst die Larve, häutet sich mehrmals und bildet schließlich Flügel, Beine und andere Merkmale aus. Nach der vollständigen Entwicklung schlüpft das Insekt aus seiner Puppe und ist nun ein ausgewachsenes, vollständiges Insekt. **
Wie entwickelt sich eine Larve zu einem ausgewachsenen Insekt?
Eine Larve durchläuft mehrere Stadien der Metamorphose, bei der sie sich häutet und wächst. Während dieser Zeit ernährt sie sich von Nahrung und sammelt Energie für ihre Entwicklung. Schließlich verpuppt sich die Larve und schlüpft als ausgewachsenes Insekt aus der Puppe. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MjAMjAM Insekt Huhn 12x125 gDiese Mahlzeit bietet deinem Liebling alles, was er braucht. Die antiallergenen Insekten ergeben zusammen mit saftigem Hühnchen eine vollwertige Mahlzeit bei gleichzeitig sehr hoher Verträglichkeit, die ihn zugleich mit allen wichtigen Vitaminen und Mineralien versorgt.21,48 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Clarke, Brian: Die Forelle und die FliegeDie Forelle und die Fliege , Der Klassiker , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20170629, Produktform: Leinen, Autoren: Clarke, Brian~Goddard, John, Seitenzahl/Blattzahl: 192, Abbildungen: 84 schwarz-weiße und 68 farbige Fotos, 54 Zeichnungen, Keyword: Bachforellen; Fliegenbinden; Fliegenfischen; Fliegenrollen; Fliegenruten; Fliegenschnüre; Fliegenwerfen; Nymphen; Regenbogenforellen; Trockenfliegen, Fachschema: Angeln~Fischen / Angeln~Sportangeln, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Fischen, Angeln, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller Rüschlikon, Verlag: Müller Rüschlikon, Verlag: Müller Rüschlikon, Produktverfügbarkeit: 02, Länge: 210, Breite: 268, Höhe: 20, Gewicht: 638, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A161295, Vorgänger EAN: 9783275016273 9783275012824, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 39764344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Atixo FliegeGrosse Fliege in Schleifenform mit elastischem Band. Lieferumfang: Grosse Fliege mit Schleife kariert einteilig. Hinweis: Die Binder der Schleife sind leider nur halb so lang, wie auf dem Bild dargestellt und fallen nur etwa 12 cm nach unten. Material: 90% Polyester, 10% Elasthan.27,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Fliege "Pailletten"Fliege Pailletten – Ihrem Cabaret-, Broadway- oder Zirkus-Kostüm fehlt noch das gewisse Etwas? Mit dieser glitzernden Fliege wird es perfekt!Besonderheiten: mit aufgenähten PaillettenLieferumfang: FliegeGrößenhinweis: für einen Halsumfang bis 44 cm; Fliege 13 x 8 cmDetails: mit Klickverschluss, Band weitenverstellbarFarbe: schwarz/goldStoffart: PaillettenstoffMaterial: 100 % PolyesterBühne frei für unsere funkelnde Pailletten-Fliege! Mit dieser paillettenbesetzten Schleife legen Sie als Showmaster, Magier oder sogar Illusionist nicht nur glamouröse Auftritte zum Thema Las Vegas und Broadway hin, sondern begeistern auch Charleston- und Cabaret-Fans. Also ran an die Pailletten, Zylinder auf und ab geht die Post!4,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welches Insekt oder welche Larve ist das?
Es tut mir leid, aber ich kann keine Bilder sehen oder spezifische Beschreibungen erhalten, um das Insekt oder die Larve zu identifizieren. Es gibt jedoch viele verschiedene Arten von Insekten und Larven, und eine genaue Identifizierung erfordert normalerweise eine visuelle Inspektion oder weitere Informationen. Es könnte hilfreich sein, ein Bild oder weitere Details bereitzustellen, um eine genauere Antwort zu erhalten. **
-
Wie entwickelt sich eine Larve zu einem vollständigen Insekt?
Eine Larve durchläuft verschiedene Entwicklungsstadien, die als Metamorphose bezeichnet werden. Während dieser Zeit wächst die Larve, häutet sich mehrmals und bildet schließlich Flügel, Beine und andere Merkmale aus. Nach der vollständigen Entwicklung schlüpft das Insekt aus seiner Puppe und ist nun ein ausgewachsenes, vollständiges Insekt. **
-
Wie entwickelt sich eine Larve zu einem ausgewachsenen Insekt?
Eine Larve durchläuft mehrere Stadien der Metamorphose, bei der sie sich häutet und wächst. Während dieser Zeit ernährt sie sich von Nahrung und sammelt Energie für ihre Entwicklung. Schließlich verpuppt sich die Larve und schlüpft als ausgewachsenes Insekt aus der Puppe. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.